2026 香港金融科技周收官|sslTrus CLM 如何确认新 SSL 证书已生效
2026香港金融科技周参展回顾:以主备网关为例,说明如何在 SSL 证书续期部署后,通过 TLS 握手和证书指纹核验新证书是否生效,并用 sslTrus CLM 跟踪部署与核验记录。
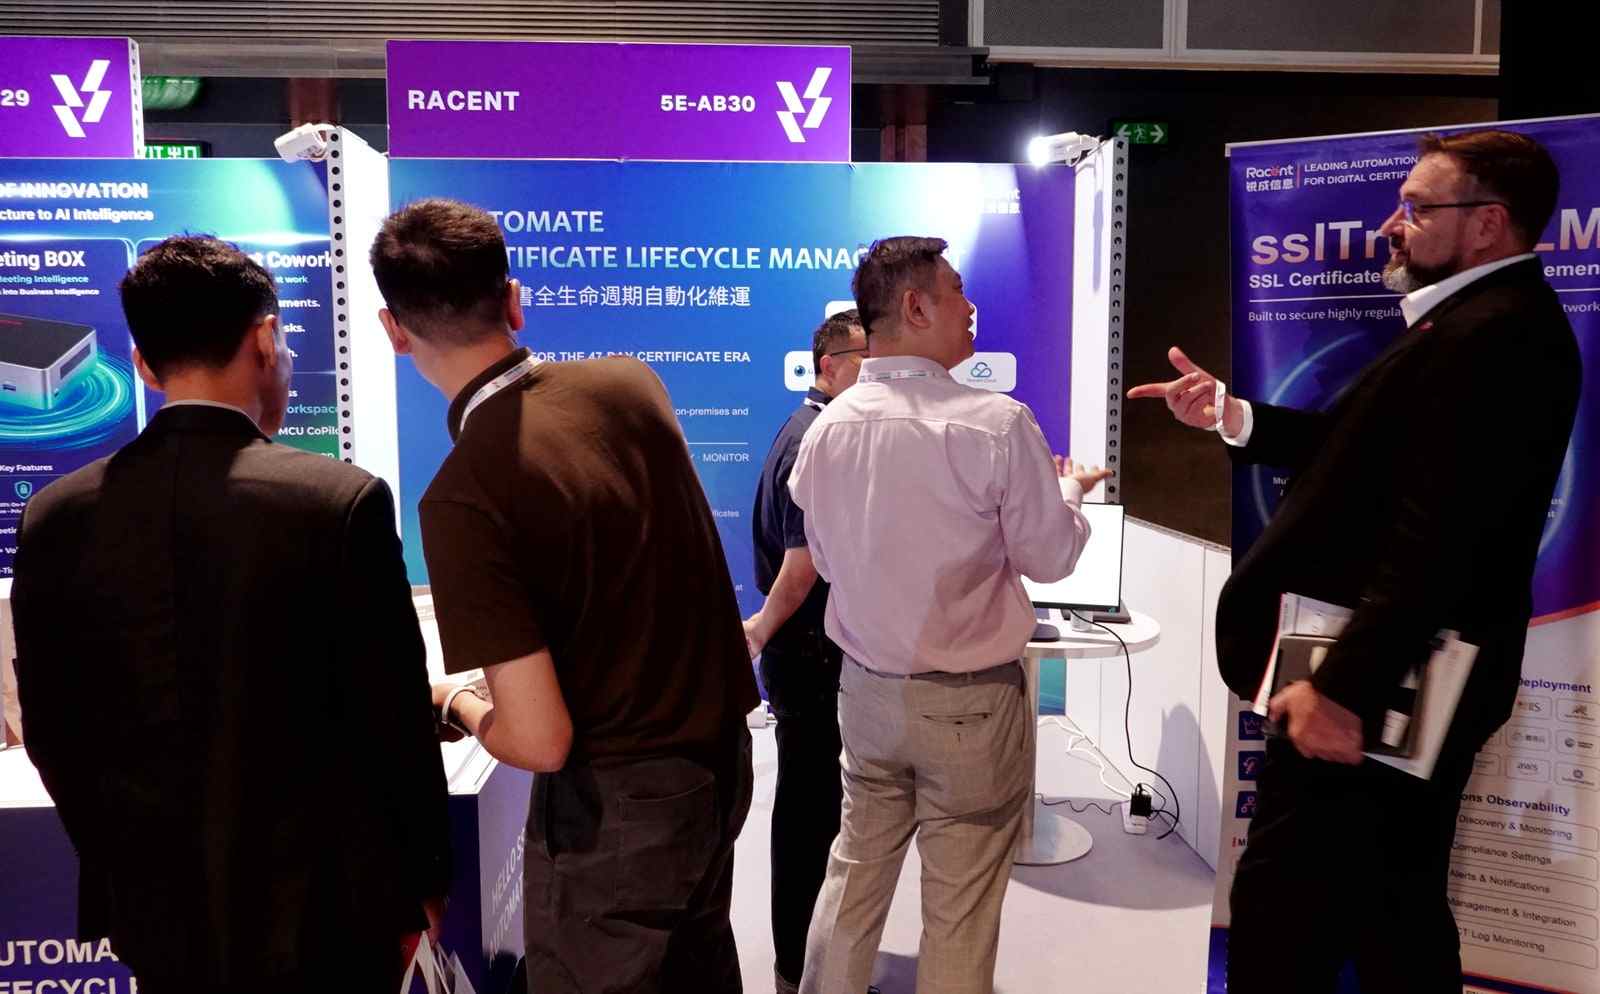
2026 年 11 月 2 日至 3 日,锐安信团队在香港会议展览中心 5E-AB30 展位参加 2026 香港金融科技周 × StartmeupHK。展会期间,我们和到访的参会者讨论了一个常见的运维问题:SSL 证书已经续期,部署任务也显示成功,怎么确认用户访问业务时拿到的确实是新证书?
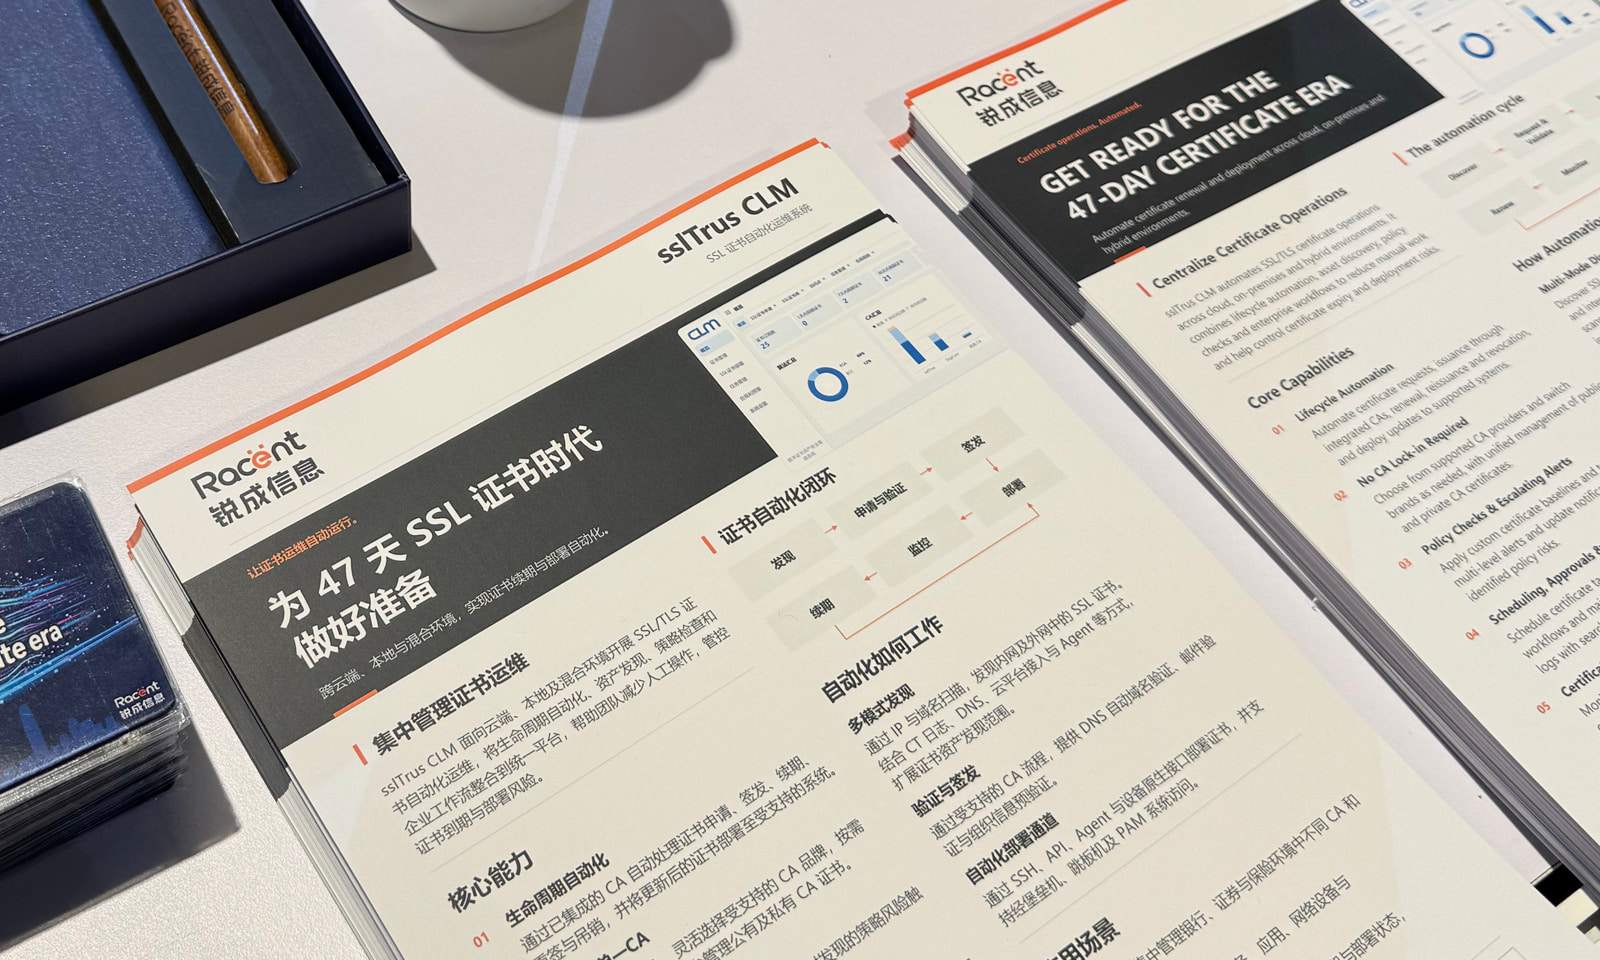
这个问题在证书轮换更频繁时尤其值得提前考虑。根据 CA/Browser Forum 的 TLS 基线要求,从 2029 年 3 月 15 日起,新签发的公信 TLS 服务器证书最长有效期将缩短至 47 天。对有多个部署位置的团队来说,提前明确每个位置由谁负责、通过什么方式核验,比换证时临时找设备更可靠。
一个业务域名,为什么要核验两台网关?
以一个假设的保险线上理赔场景为例:客户提交材料的 HTTPS 入口由主、备网关提供服务,两台按设计使用同一张服务器证书。平时打开理赔页面,通常只能看到主网关出示的证书。即使主网关已完成换证,备用网关也可能还绑定着旧证书;如果切换发生在旧证书过期之后,客户就可能遇到证书错误。
这里,客户连接的域名和端口是访问点,两台网关各自加载证书的位置是安装点。一个对外域名不一定只对应一个安装点。sslTrus CLM 可通过拓扑查看已发现的证书、资产、安装点和访问点之间的关联,帮助运维人员在变更前列出要更新和核验的位置。
把签发、部署和业务核验分开记录
- 签发时,记录这一轮应部署的服务器证书及其 SHA-256 指纹。同一个域名可以先后使用不同证书,仅比对域名或到期日期不足以确认是哪一张。
- 部署时,确认目标设备已绑定并加载新证书,分别记录各安装点的状态。设备侧任务成功,不代表所有访问点都已经返回新证书。
- 核验时,从业务侧重新建立一次完整的 TLS 握手,读取入口实际出示的服务器证书。有条件时分别连接主、备节点的业务监听地址,通过 SNI(服务器名称指示)传入同一个业务域名。比对实测指纹与预期值,同时核验域名匹配、有效期和目标客户端的证书链信任。备用节点暂时无法实测时,保留「待核验」状态,在旧证书到期前安排定向测试或受控切换。
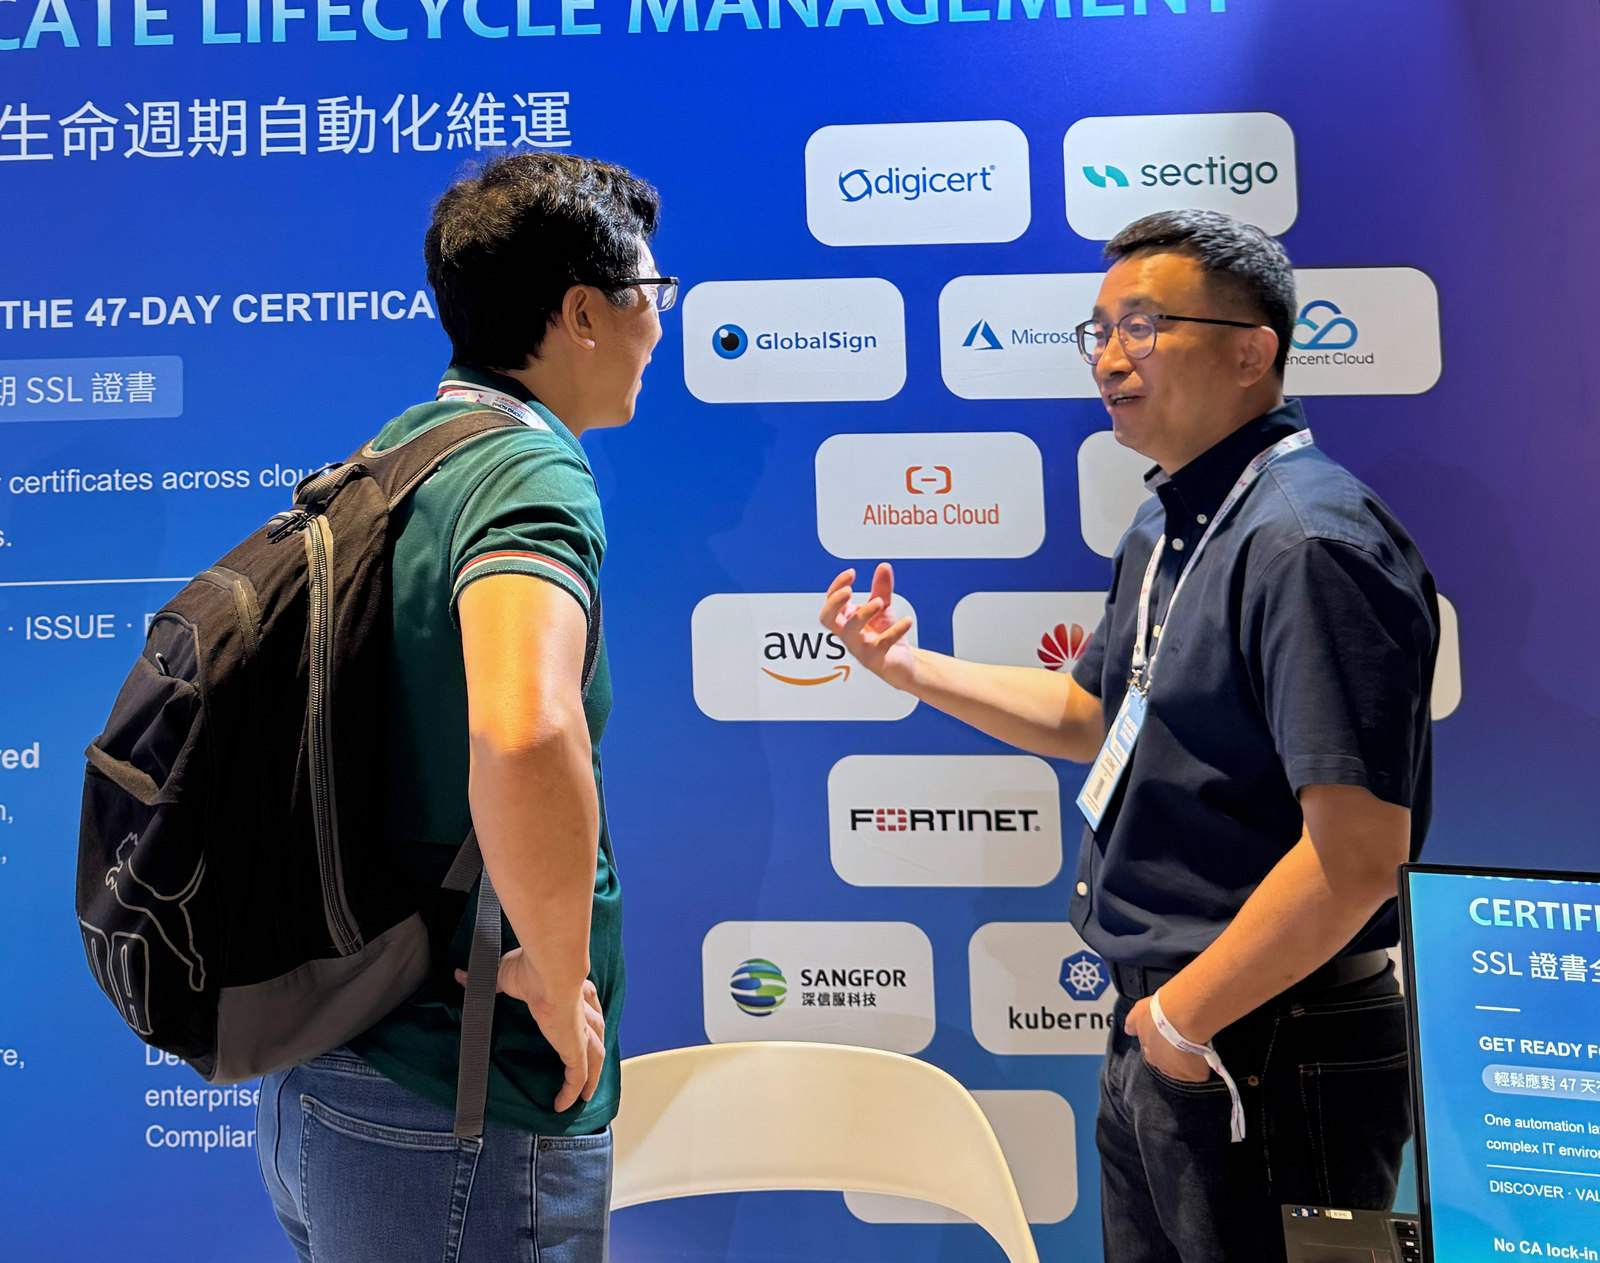
用 sslTrus CLM 跟踪换证进度和核验记录
在支持的接入环境中,团队可以用 sslTrus CLM 编排续期与部署任务,沿用审批流程,通过受支持的接口更新目标设备,并继续使用已接入的公有或私有 CA。部署状态、证书一致性检查、策略预警与可查询、导出的操作日志,帮助网络团队和应用团队交接同一次变更:前者能查到哪些设备完成了部署,后者能复查业务入口的核验结果。
如果计划将现有环境纳入自动化,可先核对设备和软件版本、部署架构及接口权限,再查看 sslTrus CLM 集成生态,确认适合的接入范围。
展后技术交流
感谢在香港展会期间到访锐安信展位的参会者。如果您正在梳理换证流程,欢迎带上待纳管的证书、业务域名和部署位置清单,与我们讨论哪些环节适合自动化,以及如何核验主、备节点。证书数量较少的团队也可以了解 锐安信 CaaS(证书即服务)。
了解 sslTrus CLM 证书自动化运维方案 · 咨询:400-002-9968 / business@racent.com